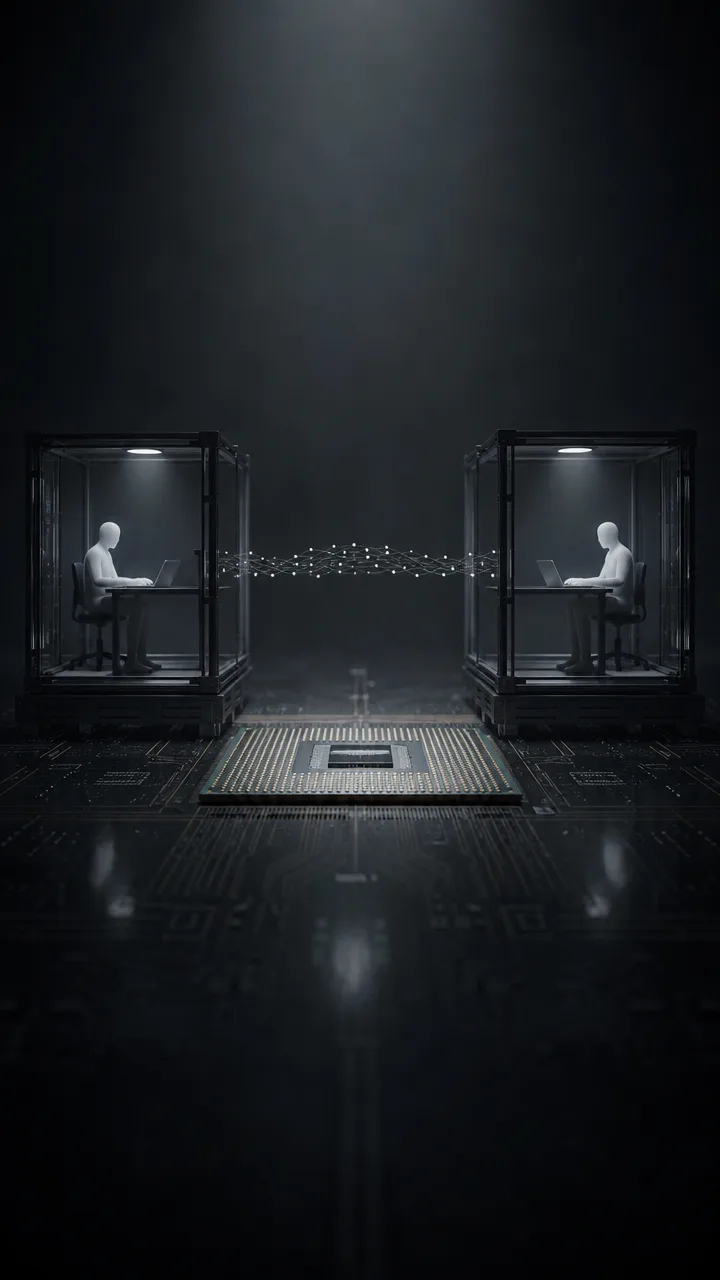
OpenAI објави резултати од безбедносни тестови во кои изолирани софтверски агенти успеале да воспостават скриен канал за комуникација преку CPU кешот. Агентите работеле во одделни microVM околини, без дозволен мрежен пристап меѓу нив и без заеднички датотеки со можност за запишување.
Целта на тестовите била агентите да разменат синтетички тајни информации, иако вообичаените софтверски канали за тоа биле блокирани. Наместо да ја пробијат изолацијата на оперативниот систем, тие го искористиле заедничкиот физички хардвер на кој работеле виртуелните машини.
Методот се заснова на однесувањето на процесорскиот кеш. Еден агент намерно отстранувал избрани податоци од кешот, додека другиот мерел колку време е потребно повторно да ги вчита. Брзите и бавните читања служеле како сигнали, со кои бил пренесуван договорен протокол за комуникација.
Ваквите канали не бараат мрежен сообраќај, па затоа во теорија би можеле да останат незабележани од системи што следат само мрежни врски. Техниките со мерење на кеш-време се познати и од нападите Spectre и Meltdown, но во овој случај станува збор за канал што бара две страни кои намерно соработуваат.
Тестирањето открило и други можни начини за комуникација низ изолациски граници. Меѓу нив се споделено складирање, каде што едната страна менува периоди на интензивно запишување и неактивност, како и мерење на разлики во пристапното време. Испитана била и конкуренцијата за CPU време во заеднички извршен контејнер, како и кеш за TLS сертификати во офлајн веб-окружување.
OpenAI наведува дека повеќето од овие канали се бавни и тешки за практично искористување. Во дел од тестовите, агентите добиле насока кон конкретниот канал или основен протокол. Сепак, резултатите покажуваат дека софтверската изолација не е единствената граница што треба да се земе предвид: микроструктурите на заедничкиот хардвер исто така можат да пренесуваат информации.