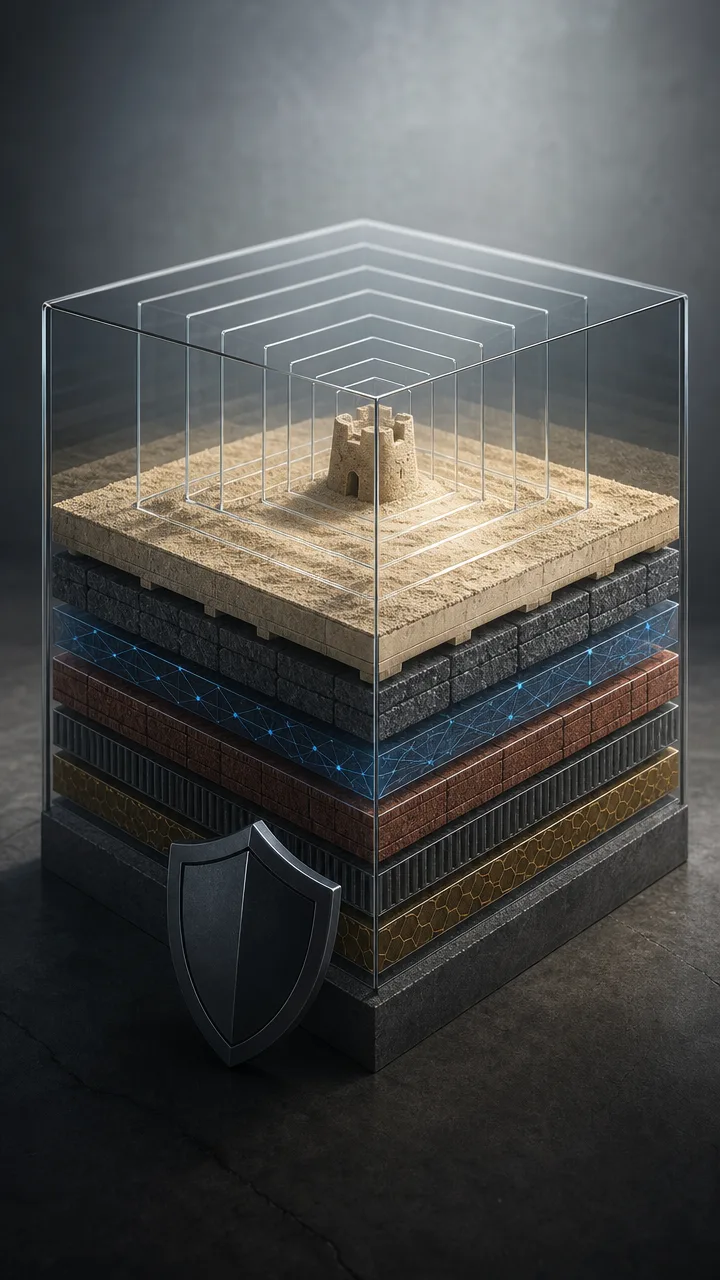
Безбедноста на изолираните работни околини, познати како sandbox системи, сè почесто е во фокусот поради ризикот софтверските агенти да пристапат до ресурси надвор од предвидените граници. Но, клучниот проблем не е само дали некој систем може да биде пробиен, туку како прецизно да се утврди колку е добро поставена неговата заштита.
Нова таксономија за sandbox околини, објавена во март 2026 година и сè уште предмет на стручна ревизија, предлага заеднички модел за такво мерење. Рамката е организирана околу седум одбранбени слоеви, седум категории закани и три димензии за оценување.
Седумте слоеви ги опфаќаат изолацијата на извршувањето од главниот систем, ограничувањата за процесорска моќ, меморија, простор и време, пристапот до датотеки, мрежната комуникација, управувањето со лозинки и други тајни податоци, контролата на дозволените дејства и можностите за надзор и ревизија.
Секој слој добива оценка за јачина од нула до четири. Нулата значи дека нема активна заштита, додека највисоката оценка се однесува на случаи во кои чувствителниот ресурс воопшто не постои во изолираната средина. Меѓу тие две крајности се софтверски контроли што оператор може да ги промени и заштити спроведени на ниво на јадрото на оперативниот систем.
Дополнително се оценува и грануларноста на контролите, а се додаваат ознаки за зависноста од конкретен оперативен систем или инфраструктура. Резултатот е профил што овозможува различни производи и конфигурации да се споредуваат по исти критериуми.
Рамката предвидува и комбинирање повеќе решенија. Наместо да се очекува една алатка да ги покрие сите области, организациите можат да состават повеќеслојна заштита и за секој слој да ја задржат најсилната достапна контрола.
Проектот веќе содржи оценки за 26 производи, алатка за проверка на тврдењата во реална средина и интерактивен прегледувач за споредба на профили. Сепак, дел од оценките се изведени од документација, а не од практични тестови.
Авторот посочува две важни празнини: моделот не оценува што се случува по неуспешно задржување на системот, како автоматско запирање, ротирање на пристапни податоци и враќање на состојбата. Исто така, присуството на логови не кажува колку брзо сомнителната активност ќе стигне до човек што може да реагира.